Nastavení TeskaLabs LogMan.io
Váš TeskaLabs LogMan.io je čerstvě nainstalován a připraven. Nastavme ho pro sběr logů!
Webové uživatelské rozhraní
TeskaLabs LogMan.io je dostupný přes HTTPS na prvním uzlu clusteru.
V tomto příkladu je URL https://lmio-test/ — zadejte ji do webového prohlížeče.
Self-signed SSL certifikáty
Výchozí instalace TeskaLabs LogMan.io používá self-signed SSL certifikáty. Prohlížeč upozorní na potenciální bezpečnostní riziko. Nemůže ověřit SSL certifikát. Jde však o vaši instalaci. Riziko přijměte a pokračujte na web.
Self-signed certifikáty můžete nahradit vlastními certifikáty.
Budete přesměrováni na přihlašovací obrazovku. Výchozí přihlašovací údaje získáte od podpory TeskaLabs.
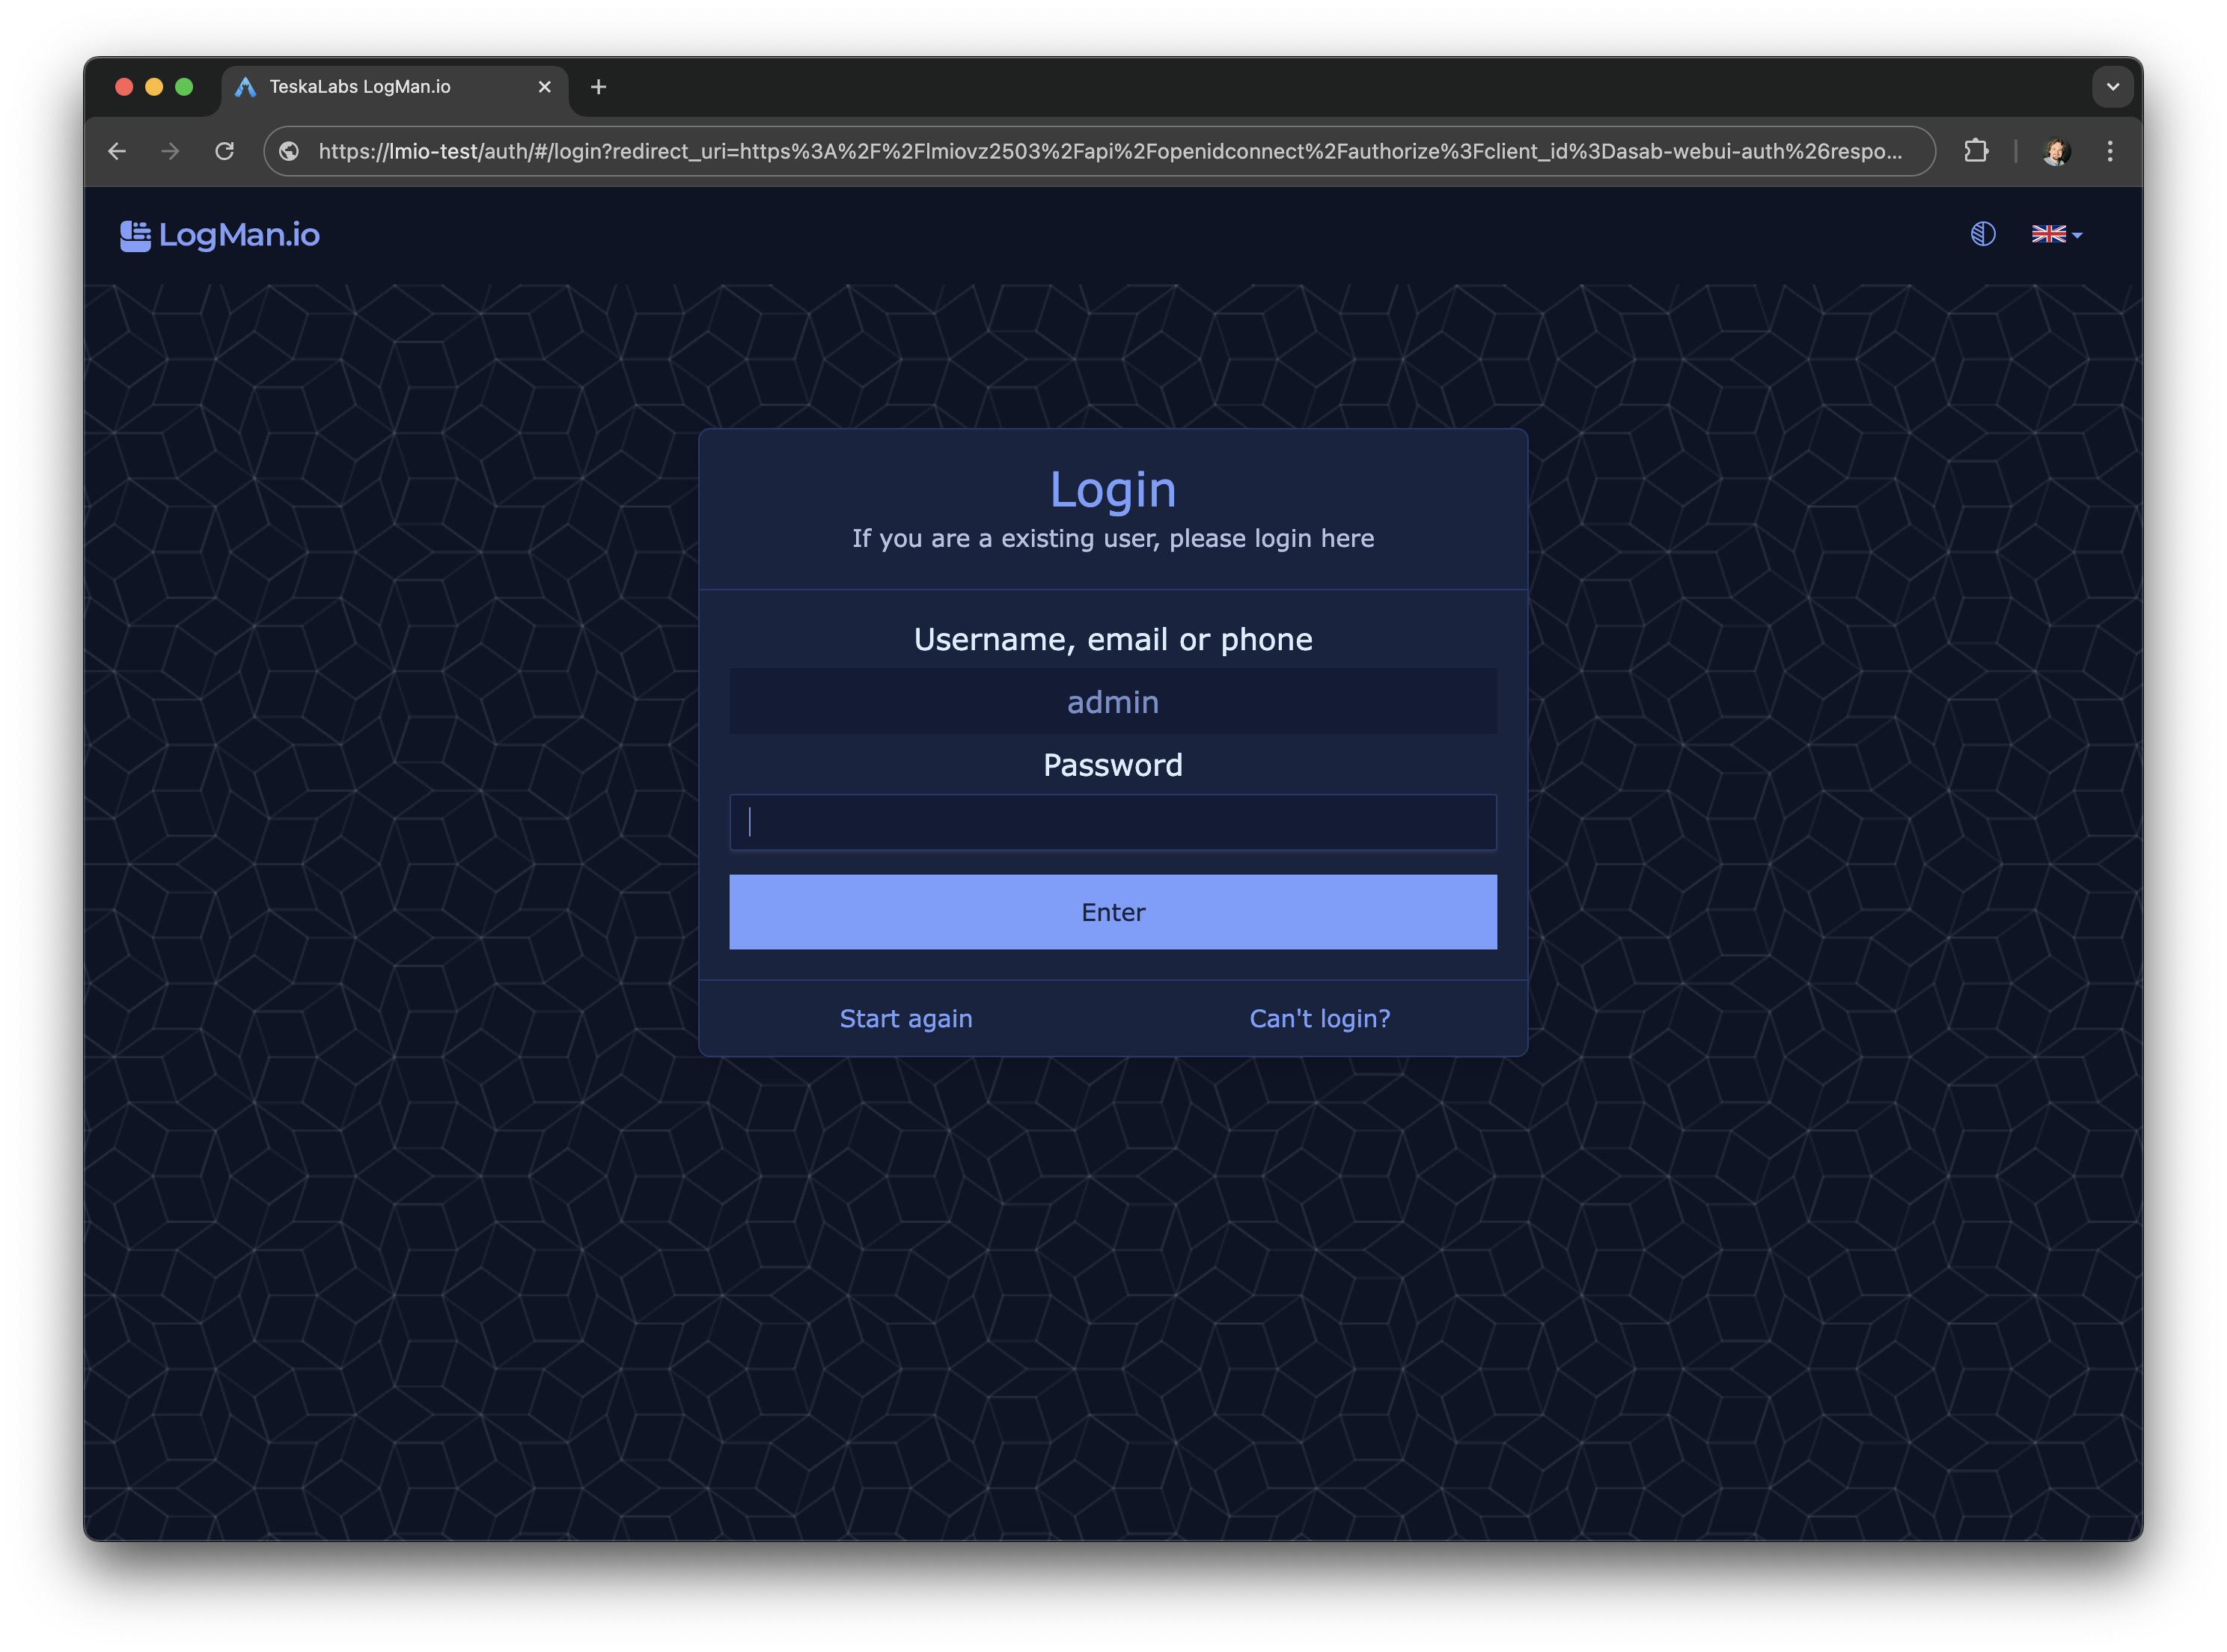
Vytvoření přihlašovacích údajů a pozastavení výchozího admin
Počáteční nastavení LogMan.io obsahuje tenant system pro administraci a analýzu systémových logů a výchozí přihlašovací údaje admin.
Pro bezpečné přihlášení vytvořte nové přihlašovací údaje s rolí superuser.
Pokud ještě nemáte nakonfigurovaný SMTP server, instrukce pro reset hesla najdete v logách služby seacat auth na serveru.
Ověřte úspěšné přihlášení do TeskaLabs LogMan.io s novými přihlašovacími údaji.
Poté pozastavte výchozí přihlašovací údaje admin.
Systémové kolektory
Provision systémových kolektorů do tenantu system
Pro zahájení sběru logů ze systémových kolektorů provisionujte každý dostupný systémový kolektor do tenantu system.
Povolení rsyslog
Systémový kolektor naslouchá na UDP/9950 pro logy z operačního systému. Pro sběr logů musí být na každém uzlu clusteru povolen rsyslog a nakonfigurován pro přesměrování logů na systémový kolektor.
-
Nainstalujte rsyslog, pokud ještě není, a spusťte službu:
sudo apt install rsyslog rsyslog-gnutls sudo systemctl enable rsyslog sudo systemctl start rsyslog -
Vytvořte konfigurační soubor rsyslog pro přesměrování logů na systémový kolektor na port 9950:
sudo bash -c 'cat > /etc/rsyslog.d/90-system-collector.conf << "EOF" *.* action( type="omfwd" protocol="udp" target="127.0.0.1" port="9950" KeepAlive="on" queue.type="LinkedList" queue.size="10000" template="RSYSLOG_SyslogProtocol23Format" ) EOF' -
Ověřte konfiguraci kvůli syntaktickým chybám:
sudo rsyslogd -N1 -
Změny aplikujte restartem služby rsyslog:
sudo systemctl restart rsyslog.service
Přizpůsobení instalace
SMTP
Jak nakonfigurovat SMTP server
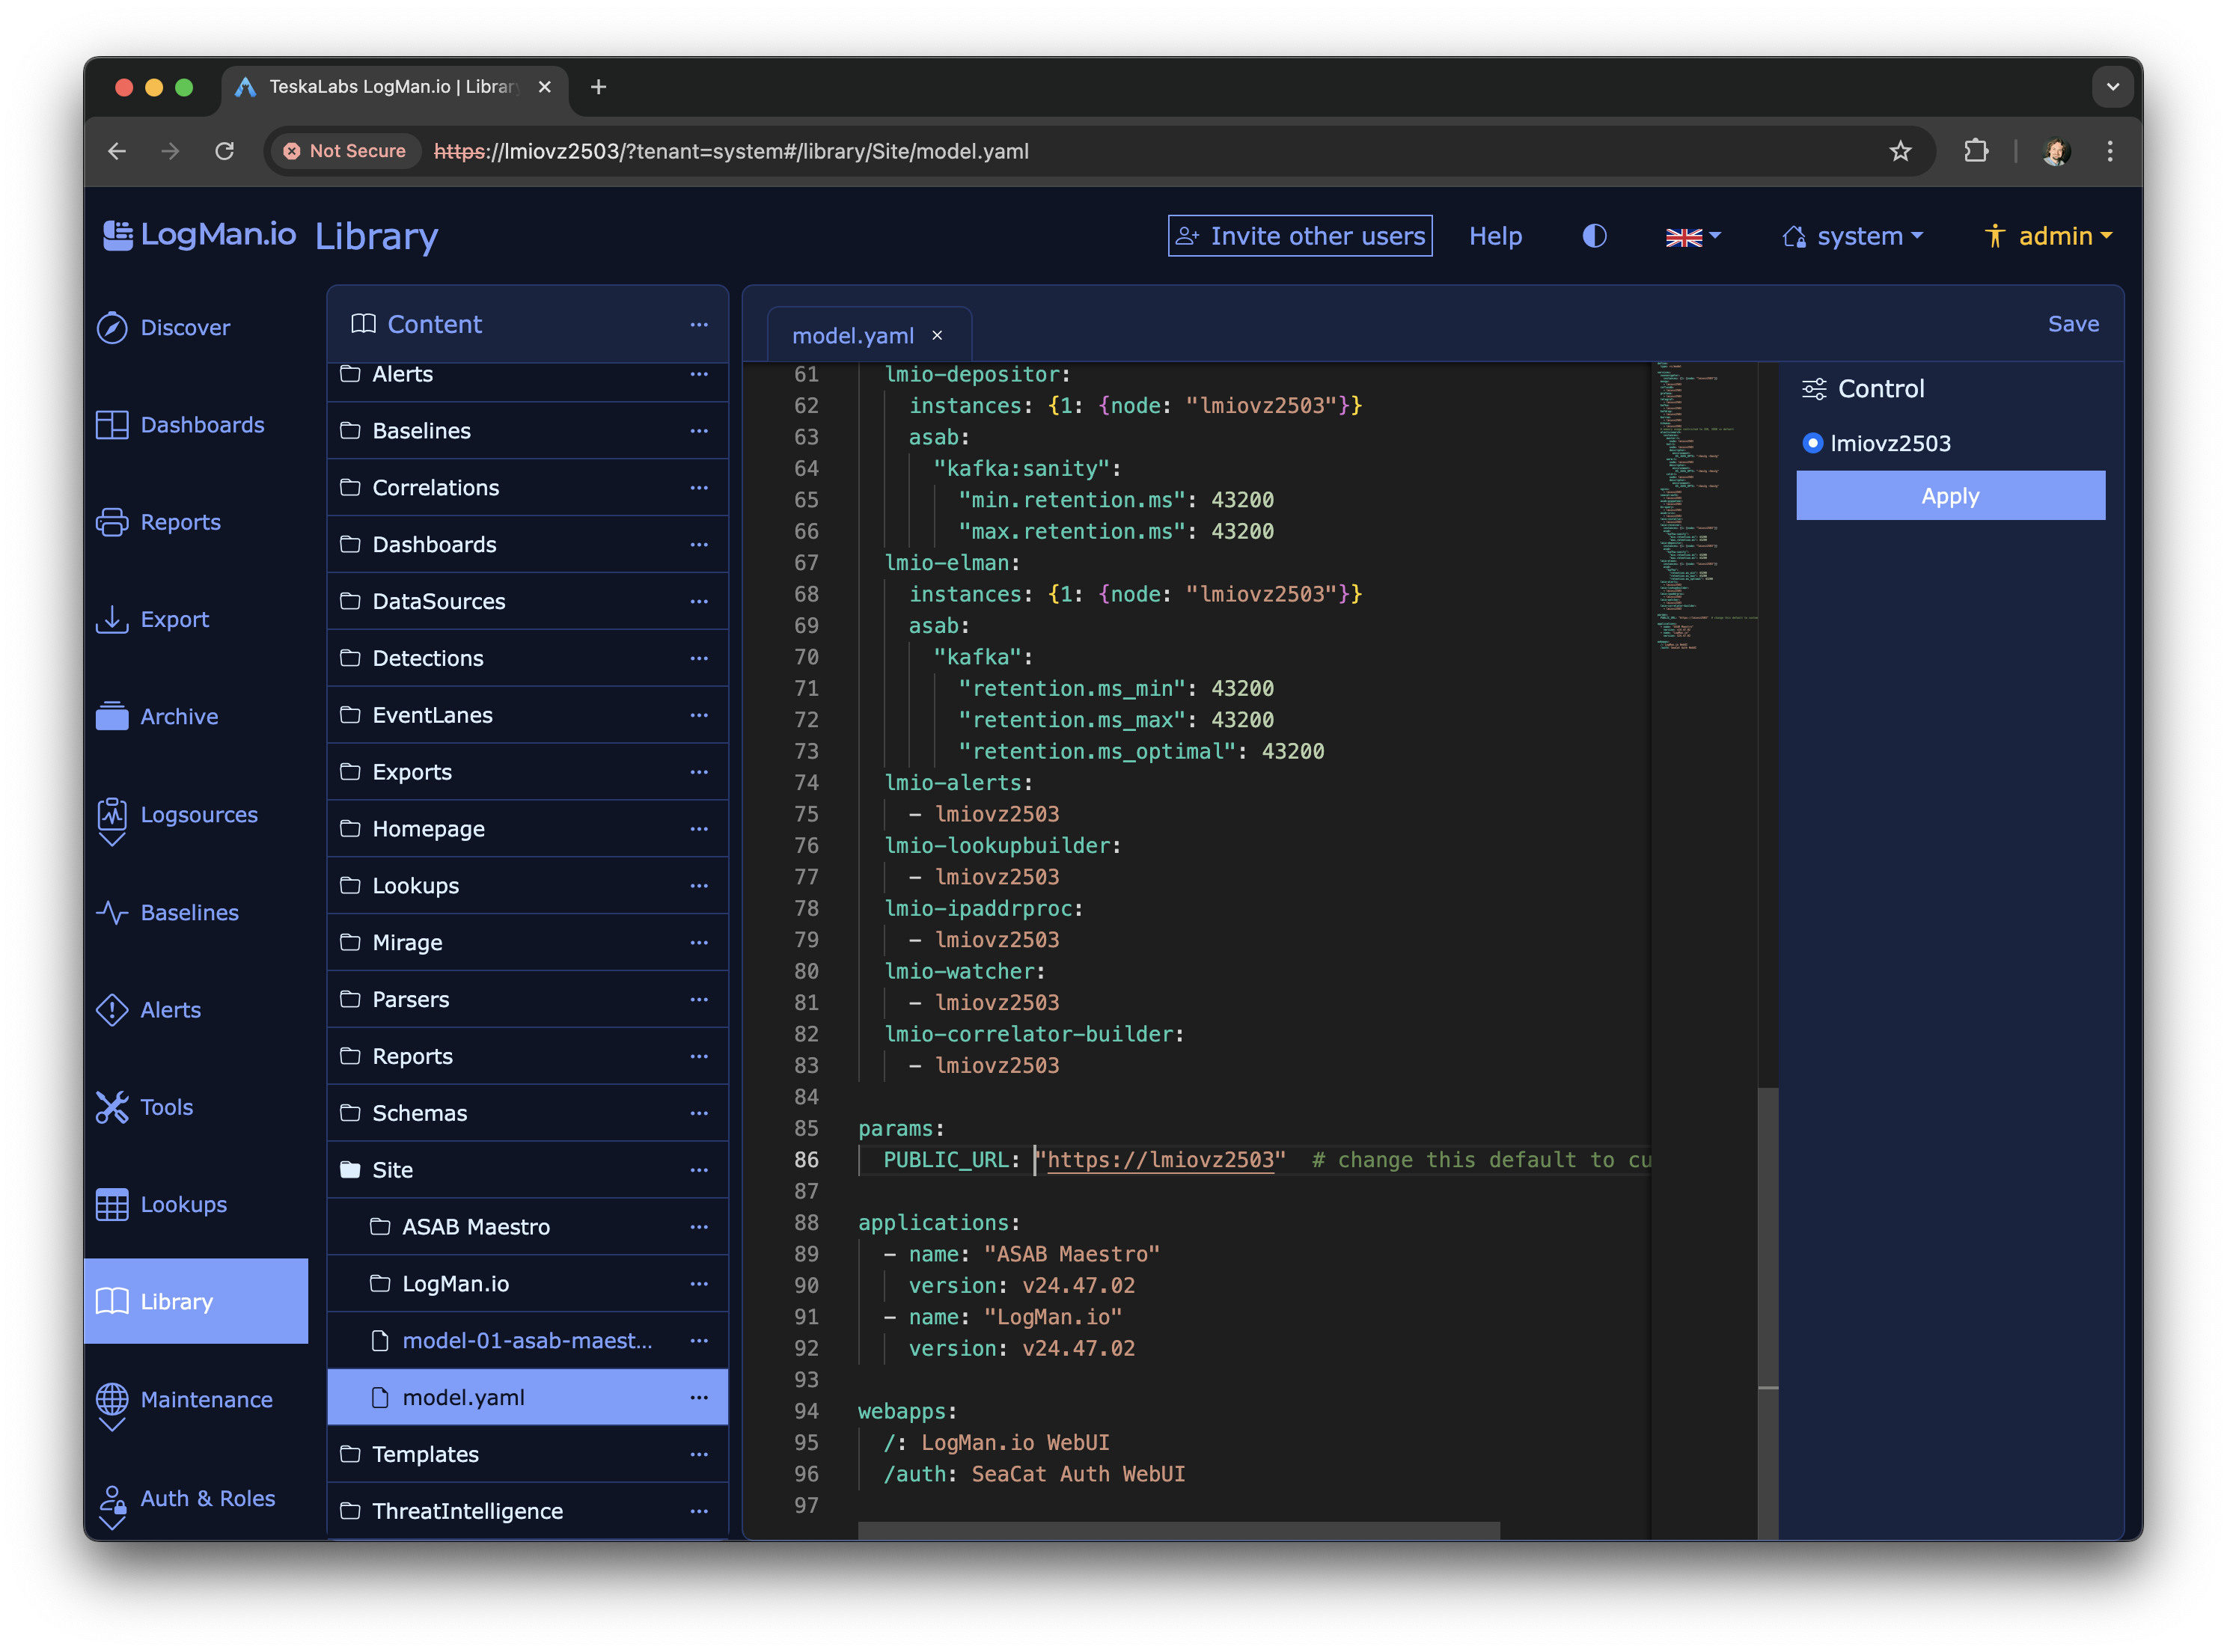
Doménové jméno
Nastavte parametr PUBLIC_URL v modelu a klikněte na Apply.
SSL certifikáty
Jak přidat vlastní SSL certifikát
Vytvoření prvního tenantu
Tenant system je určen pouze pro sběr logů z LogMan.io.
Pro sběr logů z vaší IT infrastruktury vytvořte nový tenant.
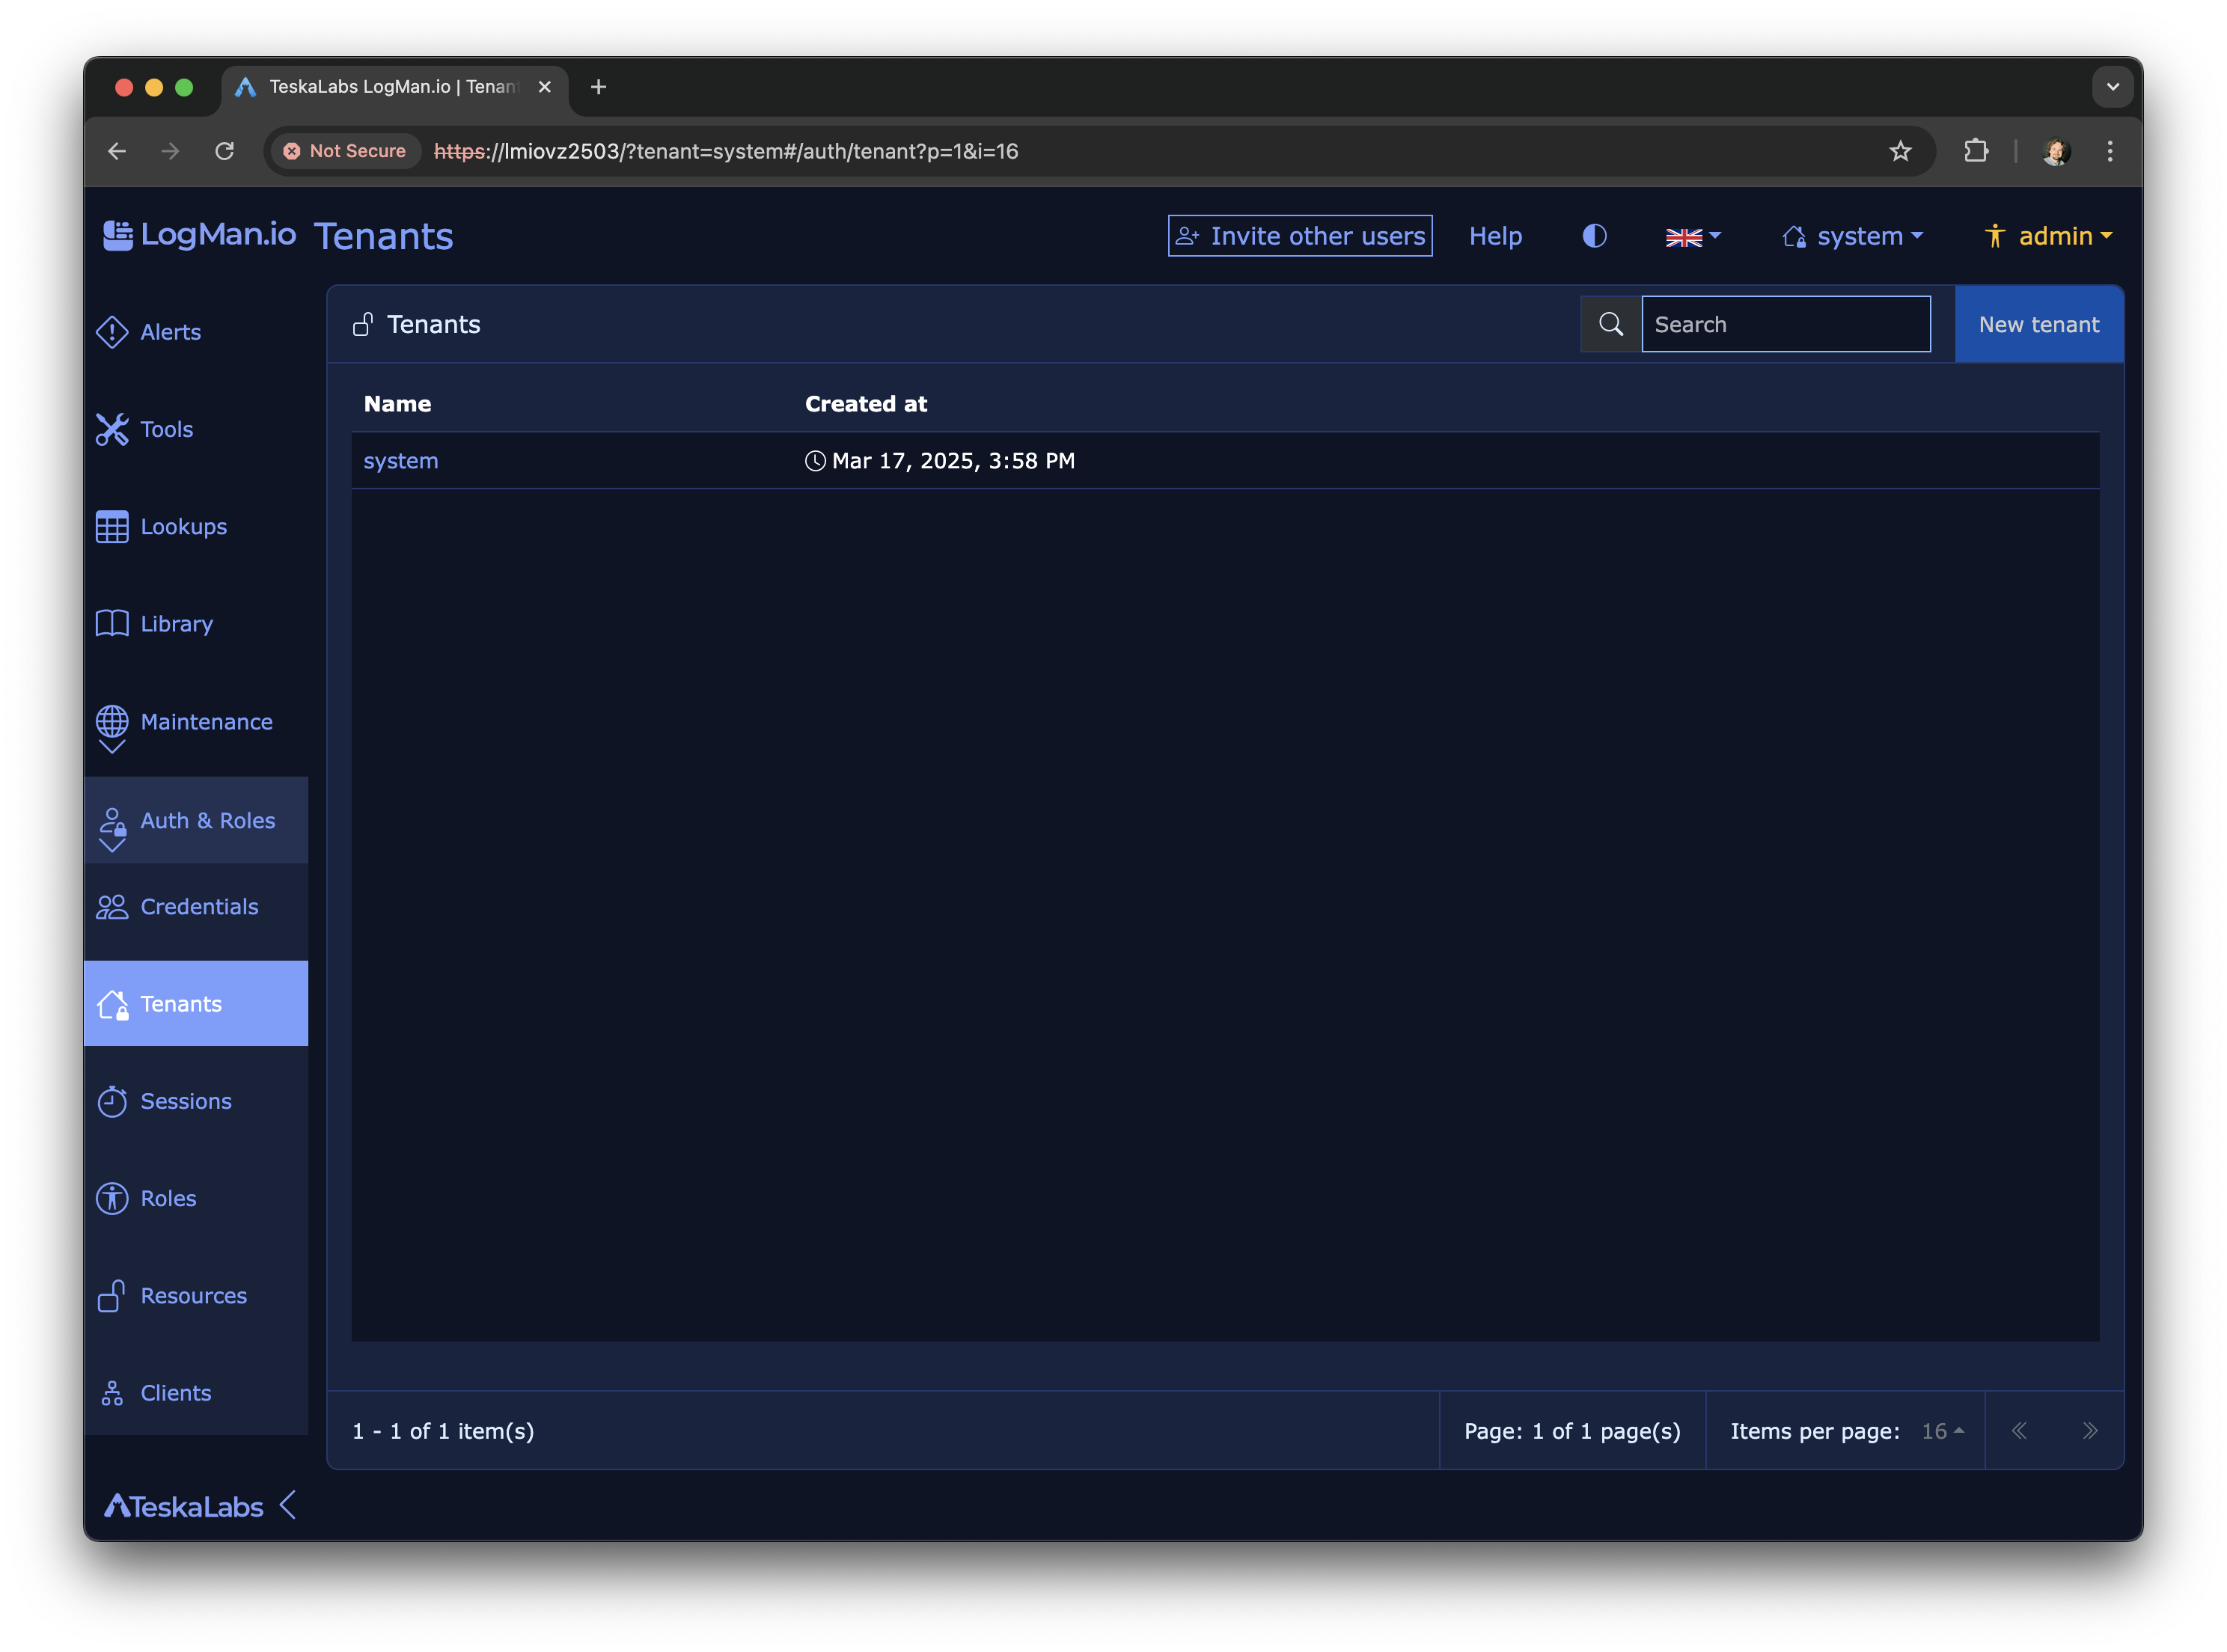
V sekci Auth & Roles vyberte Tenants a v pravém horním rohu klikněte na New tenant.
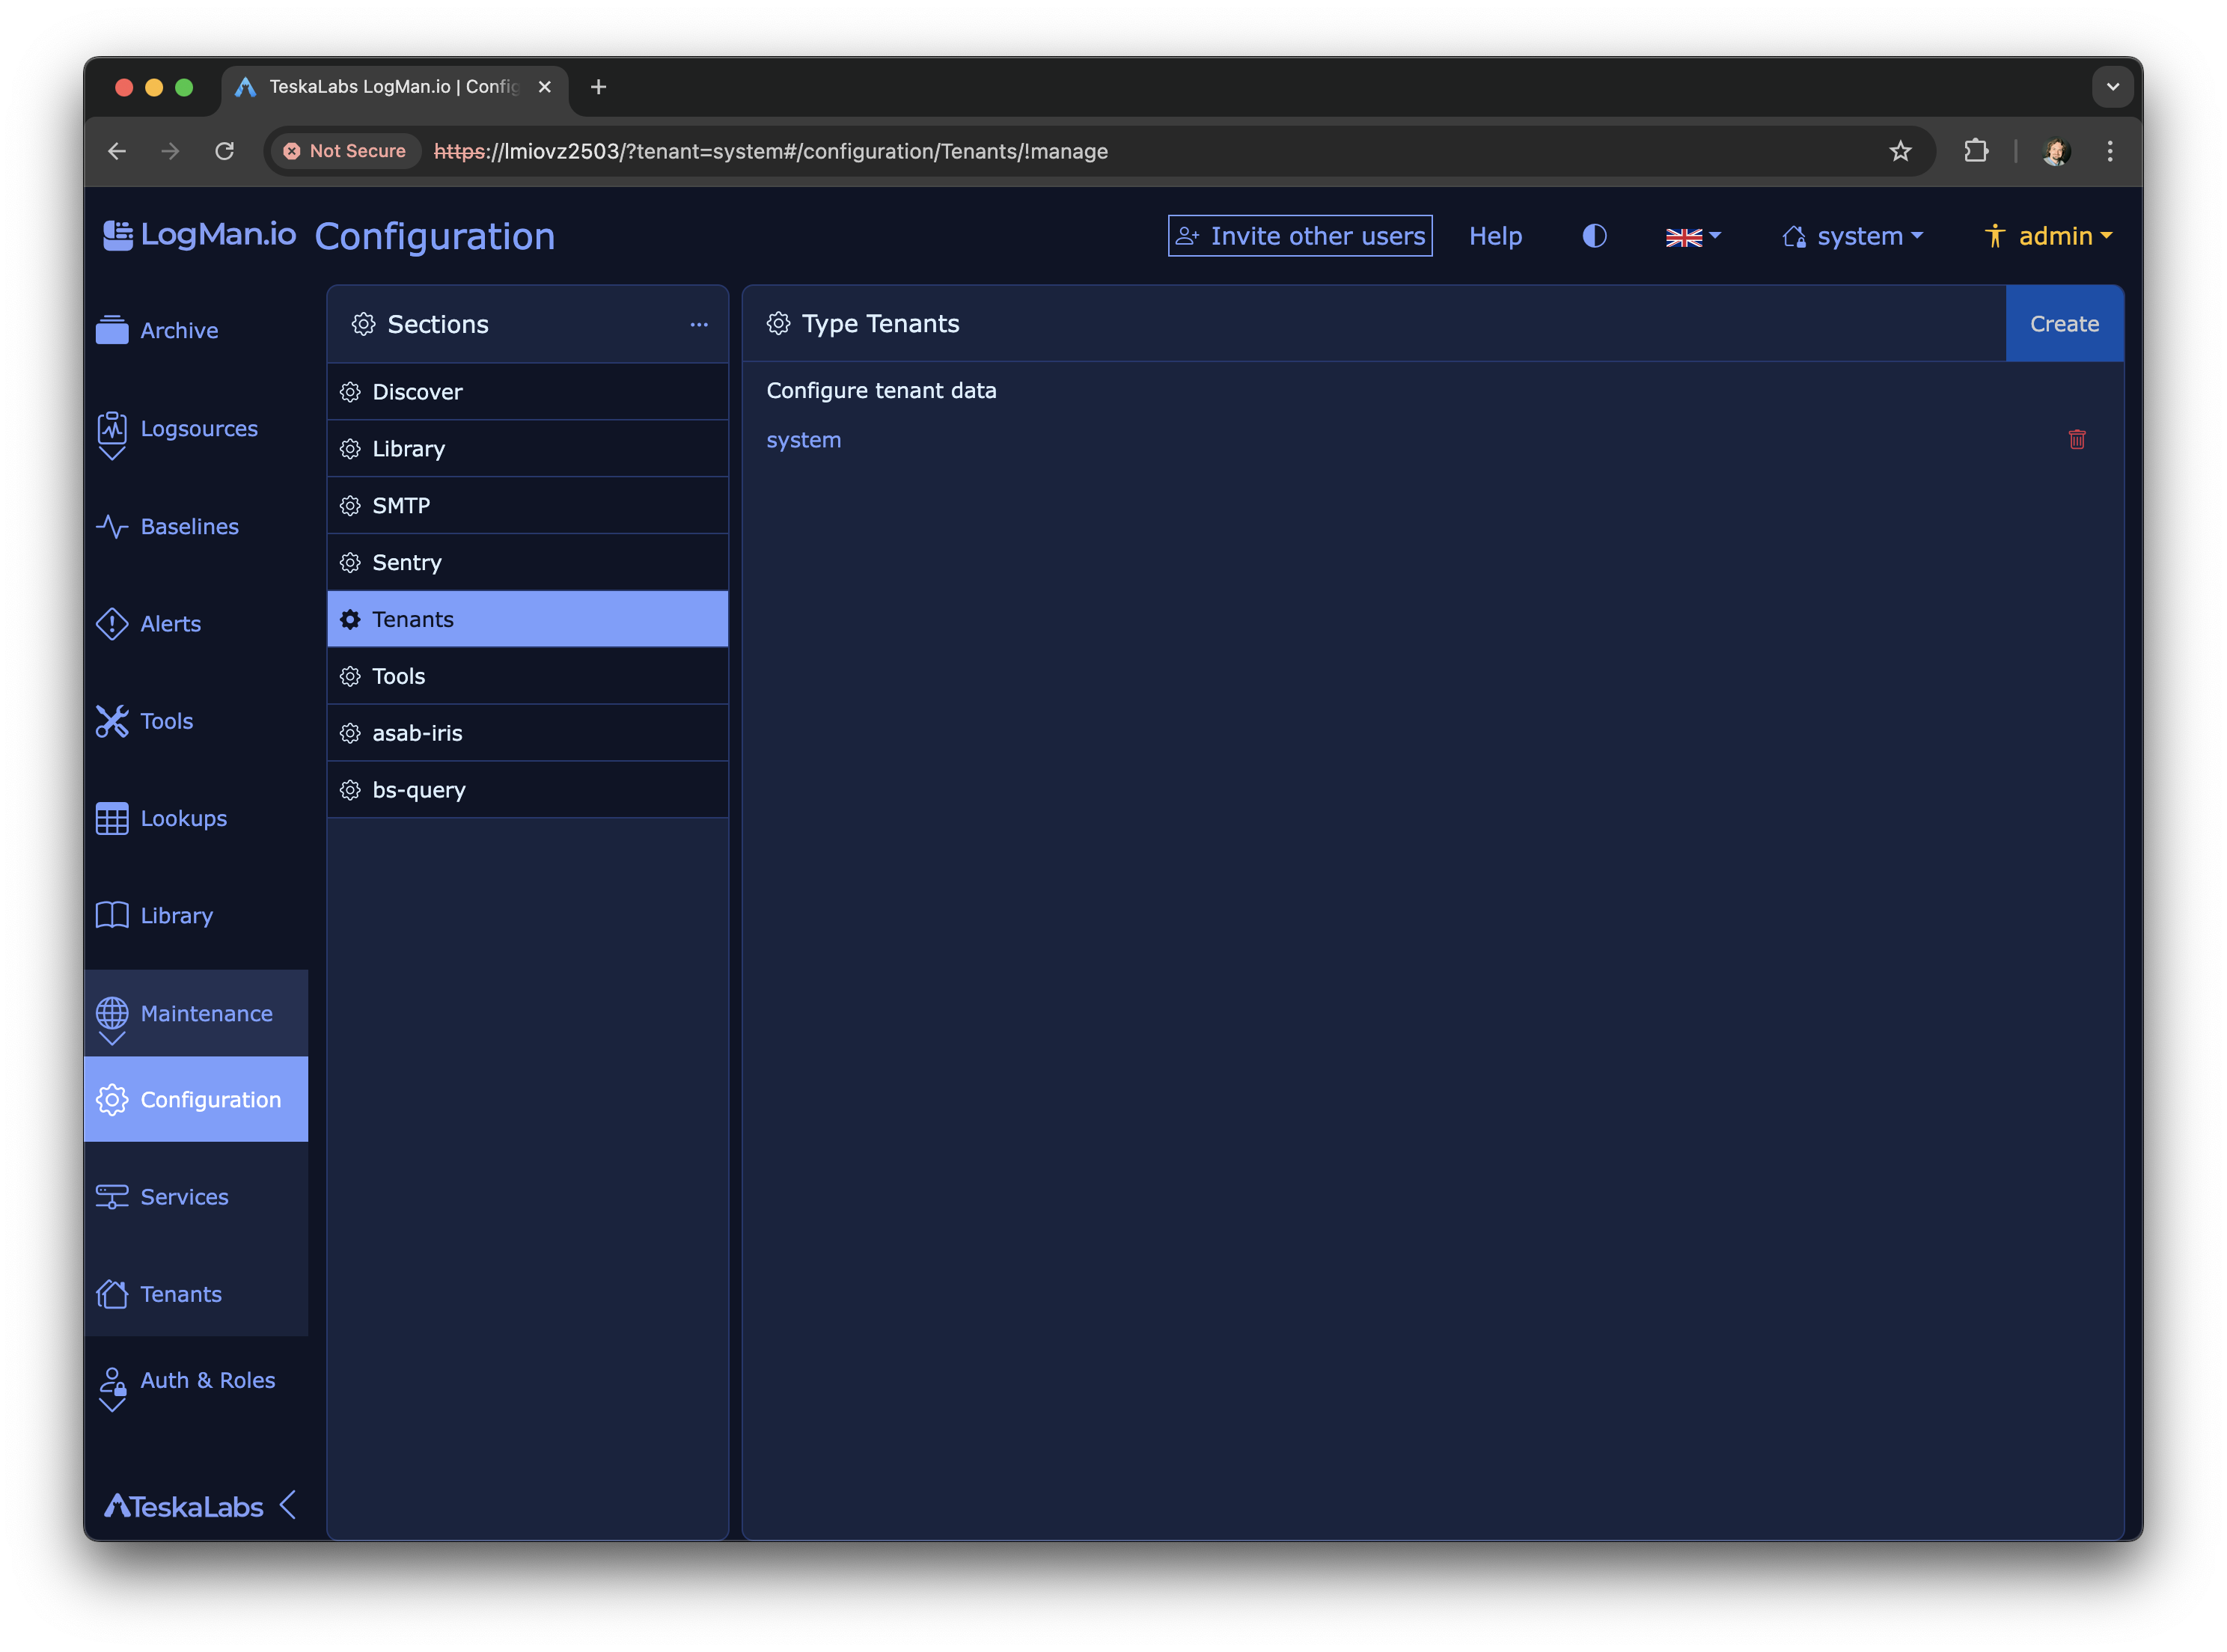
Vytvořte konfiguraci pro nový tenant. Název konfigurace MUSÍ být stejný jako název tenantu. Vyberte schéma (výchozí ECS) a časové pásmo (např. Europe/Prague)
Provision kolektoru
Pro sběr logů musí být nainstalován TeskaLabs LogMan.io Collector.
K dispozici je více způsobů instalace — vyberte ten, který nejlépe vyhovuje vaší infrastruktuře.
Více v Log Collector.
Po instalaci a konfiguraci připojení k instanci LogMan.io se Collector zobrazí na obrazovce Collectors. Provisionujte ho do nově vytvořeného tenantu.
Pro sběr logů z běžných zdrojů postupujte podle dokumentace konfigurace Collectoru.